


 .

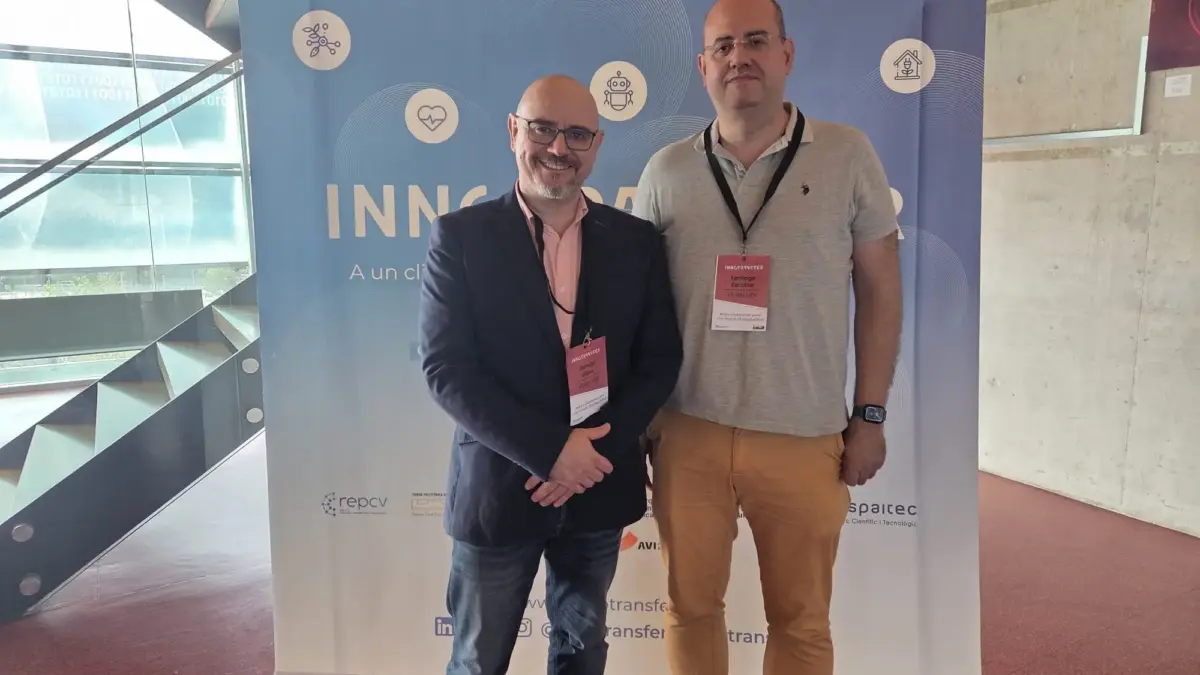
València, 30 de octubre de 2026. Los investigadores de VRAIN de la Universitat Politècnica de València, Santiago Escobar y Damián López, participaron recientemente en la sesión de Innotransfer “IA, Confianza digital , comunicaciones críticas y transición poscuántica: Retos y soluciones para una nueva ciberseguridad” que se vertebró en torno a los vectores tecnológicos que están atravesando la seguridad de las organizaciones y las medidas para enfrentarse a ellos y se celebró en la Ciudad Politècnica de la Innovación.
Bajo el título “Seguridad por diseño: Navegando por las normas y regulaciones de calidad del software”, Santiago Escobar abordó los principales retos de la ciberseguridad para las empresas, con especial incidencia en la Comunitat Valenciana y destacó la necesidad de adaptarse a las nuevas normativas europeas.
En este sentido, señaló que “la ciberseguridad ya no es únicamente una cuestión técnica, sino también una responsabilidad legal y empresarial”. En su intervención, destacó la directiva NIS2 (Network and Information Security Directive 2), que introduce obligaciones importantes para determinadas empresas y organizaciones europeas; mayores responsabilidad de los directivos y CEO, necesidad de invertir en ciberseguridad, obligación de gestionar riesgos y adoptar medidas de protección, o la posibilidad de sanciones por incumplimiento. Y que, tal y como advirtió Escobar, ya está teniendo consecuencias prácticas.
Componentes digitales
Otro de los aspectos más destacados de su intervención fue la Ley Cyber Resilence Act (CRA), que afecta especialmente a fabricantes y empresas que desarrollan productos con componentes digitales y que deben garantizar que sus productos cumplen requisitos de ciberseguridad durante su desarrollo y comercialización. Y para la que advirtió, muchas empresas de la Comunitat valenciana en este sector, “todavía no están preparadas”.
Durante su alocución, el investigador de VRAIN también introdujo el futuro de la ciberseguridad con la identidad digital europea EU Wallet o Cartera de Identidad Digital Europea, una aplicación móvil oficial y gratuita respaldada por los gobiernos de la UE que permitirá a ciudadanos y empresas almacenar y compartir documentos oficiales de forma digital y con plena validez legal en los 27 países miembro. Y cuyo último mes de margen técnico total es noviembre de 2026.
Por su parte, el también investigador de VRAIN, Damián López, destacó en su ponencia, bajo el título “Migración poscuántica: sin prisa, pero sin pausa”, cómo esta no debe abordarse como una respuesta urgente similar a una brecha de seguridad actual, sino como una estrategia preventiva para garantizar la seguridad futura.
El mensaje fue claro “las organizaciones deben comenzar a prepararse ahora, sin precipitaciones pero con una planificación definida. La transición no consiste únicamente en cambiar algoritmos, sino en desarrollar sistemas flexibles, resistentes y capaces de adaptarse a nuevas amenazas”.
Damián López comenzó su intervención con un mapa de cómo se encuentra en la actualidad la amenaza de la computación cuántica. Y cómo los futuros ordenadores cuánticos podrían romper sistemas criptográficos ampliamente utilizados, como RSA-2048. Aunque todavía no existen máquinas con capacidad demostrada para hacerlo, los avances tecnológicos y las investigaciones sobre algoritmos cuánticos justifican anticiparse.
Hoja de ruta
En este sentido, organismos internacionales y gobiernos están desarrollando normativas y hojas de ruta para la transición. Y mencionó las iniciativas europeas, las orientaciones del CCN en España y los estándares publicados por el NIST en 2024.
Uno de los pilares fundamentales de su intervención destacó el riesgo que supone almacenar información cifrada para descifrarla en el futuro. Uno de los peligros más importantes es la estrategia conocida como Harvest Now, Decrypt Later: interceptar y almacenar hoy información cifrada para intentar descifrarla cuando existan ordenadores cuánticos suficientemente potentes. Este riesgo afecta especialmente a secretos empresariales, documentos confidenciales y datos que deben mantenerse protegidos durante muchos años.
En este sentido, explicó que las empresas deben prepararse con sistemas híbridos que llamó de forma metafórica “la segunda llave”. Así recomendó combinar temporalmente la criptografía tradicional con los nuevos algoritmos poscuánticos. El objetivo es disponer de dos mecanismos de protección independientes, de modo que, si uno resulta vulnerable, el otro pueda seguir garantizando la seguridad.